Uprawnienia: role, dostęp i kto co widzi
Uprawnienia: role, dostęp i kto co widzi
Większość zespołów zarządza uprawnieniami osobno w każdym narzędziu, jedna macierz w CRM, druga w finansach, trzecia przy udostępnianiu plików. Worknano centralizuje kontrolę dostępu w jednym miejscu. Definiujesz role (co dany typ osoby może robić), przypisujesz je użytkownikom i opcjonalnie zawężasz, które rekordy widzą, regułami na poziomie wiersza. Te same reguły działają spójnie w CRM, projektach, HR, plikach, dashboardach i każdym module własnym.
Role są punktem startu
Rola to profil uprawnień do wielokrotnego użycia, "Sales Rep", "Finance Admin", "Support Agent", "Director". Dla każdej roli kontrolujesz:
- Które moduły pojawiają się w pasku bocznym (albo zostają ukryte)
- Które akcje są dozwolone w module: odczyt, tworzenie, aktualizacja, usuwanie, eksport, udostępnianie, akceptacja
- Które pola są widoczne, tylko do odczytu albo całkowicie ukryte
- Które strony i pozycje menu użytkownicy mogą otworzyć
Przypisujesz rolę raz, a każda lista, formularz, tablica i raport dziedziczy ją automatycznie. Aktualizujesz definicję roli i działa od razu dla wszystkich.
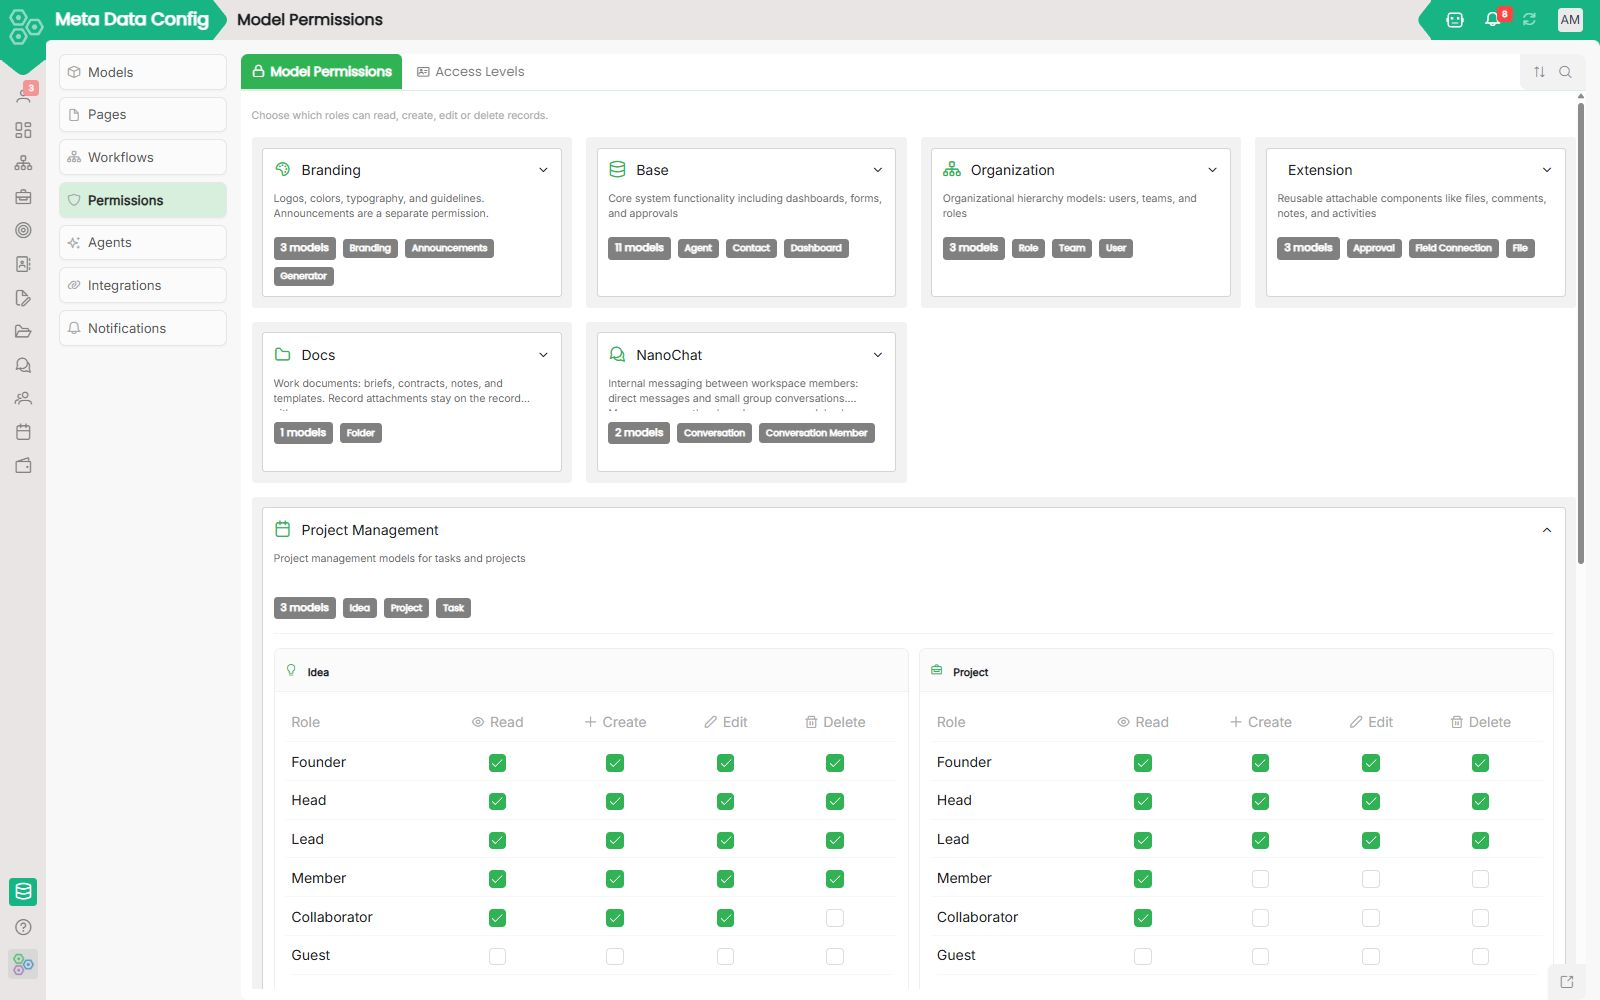
Uprawnienia modelu: ten sam wzorzec wszędzie
Każdy moduł stoi na modelu danych. Uprawnienia definiujesz na poziomie modelu, a nie na sztywno przy ekranie. Obejmuje to odczyt, tworzenie, aktualizację, usuwanie i akceptację. Gdy tworzysz nowy moduł własny, automatycznie dostaje tę samą pełną siatkę uprawnień.
Dostęp na poziomie wiersza: ta sama rola, inne rekordy
Dwie osoby z rolą "Sales Rep" mogą widzieć zupełnie inne pipeline. Reguły na poziomie wiersza pozwalają ograniczyć dostęp do:
- Rekordów, których właścicielem jest bieżący użytkownik
- Rekordów w ich zespole albo dziale
- Dowolnego wyrażenia filtra na modelu danych (region, status, tag i tak dalej)
Strony, pola i workflowy
Uprawnienia wychodzą poza dostęp do modułu:
- Reguły na poziomie strony ukrywają całe karty albo ekrany administracyjne
- Reguły na poziomie pola chronią wrażliwe dane, takie jak wynagrodzenie albo notatki wewnętrzne
- Akcje workflow mogą wymagać konkretnych ról albo osób akceptujących ze schematu organizacyjnego
Organization spina to w całość
Gdy jest połączone ze strukturą Organization (zespoły, menedżerowie, działy), akceptacje idą automatycznie, a reguły na poziomie wiersza mogą dynamicznie odwoływać się do "my team". Reorganizujesz raz, a uprawnienia i routing aktualizują się wszędzie.
Audyt i przegląd
Każda ważna akcja, zmiany ról, nadania uprawnień, wrażliwe aktualizacje, eksporty, jest logowana z tym, kto co zrobił i kiedy. Admini mogą przeglądać dostęp, porównywać role i cofać uprawnienia hurtowo.
[FAQ-CATEGORY:permissions]