Rechten: rollen, toegang, en wie wat mag zien
Rechten: rollen, toegang, en wie wat mag zien
De meeste teams beheren rechten apart in elke tool, één matrix in de CRM, een andere in finance, een derde bij het delen van bestanden. Worknano centraliseert toegangscontrole op één plek. Je definieert rollen (wat een type persoon mag doen), wijst ze aan gebruikers toe en kunt optioneel vernauwen welke records ze zien met regels op rijniveau. Dezelfde regels gelden consistent in CRM, projecten, HR, bestanden, dashboards en elke aangepaste module.
Rollen zijn het startpunt
Een rol is een herbruikbaar rechtenprofiel, "Sales Rep", "Finance Admin", "Support Agent", "Director". Per rol bepaal je:
- Welke modules in de zijbalk verschijnen (of verborgen blijven)
- Welke acties per module zijn toegestaan: lezen, aanmaken, bijwerken, verwijderen, exporteren, delen, goedkeuren
- Welke velden zichtbaar, alleen-lezen of volledig verborgen zijn
- Welke pagina's en menu-items gebruikers kunnen openen
Wijs een rol één keer toe, en elke lijst, elk formulier, elk bord en elk rapport neemt hem automatisch over. Werk de roldefinitie bij en hij geldt meteen voor iedereen.
Modelrechten: overal hetzelfde patroon
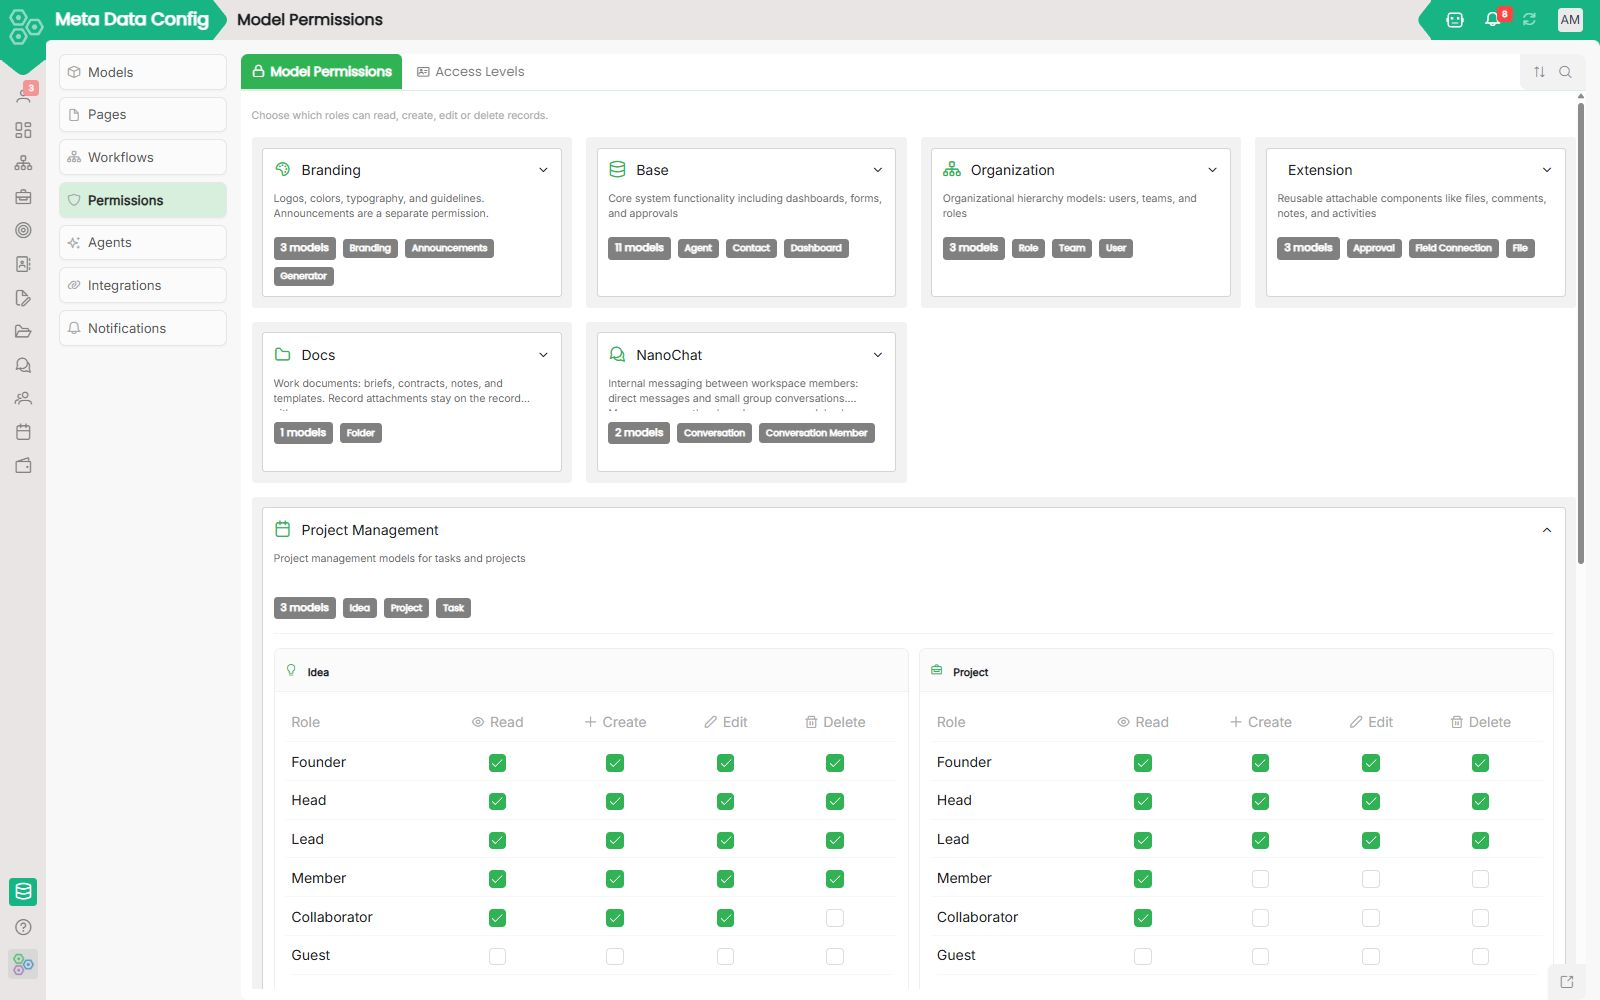
Elke module is gebouwd op een datamodel. Rechten worden op modelniveau gedefinieerd, niet per scherm vastgezet. Dat omvat lezen, aanmaken, bijwerken, verwijderen en goedkeuren. Als je een nieuwe aangepaste module maakt, krijgt die automatisch hetzelfde volledige rechtenraster.
Toegang op rijniveau: dezelfde rol, andere records
Twee mensen met de rol "Sales Rep" kunnen volledig verschillende pipelines zien. Regels op rijniveau laten je toegang begrenzen op:
- Records die van de huidige gebruiker zijn
- Records in hun team of divisie
- Elke filterexpressie op het datamodel (regio, status, tag, enzovoort)
Pagina's, velden en workflows
Rechten gaan verder dan toegang tot een module:
- Regels op paginaniveau verbergen hele tabbladen of beheerschermen
- Regels op veldniveau beschermen gevoelige gegevens zoals salaris of interne notities
- Workflowacties kunnen specifieke rollen of goedkeurders uit het organogram vereisen
Organization bindt het samen
Als het gekoppeld is aan je Organization-structuur (teams, managers, divisies), lopen goedkeuringen automatisch en kunnen regels op rijniveau dynamisch naar "my team" verwijzen. Reorganiseer één keer, en rechten en routering werken overal bij.
Audit en review
Elke belangrijke actie, rolwijzigingen, rechtentoekenningen, gevoelige updates, exports, wordt gelogd met wie wat deed en wanneer. Admins kunnen toegang reviewen, rollen vergelijken en rechten in bulk intrekken.
[FAQ-CATEGORY:permissions]