Права: роли, доступ и кто что видит
Права: роли, доступ и кто что видит
Большинство команд ведёт права отдельно в каждом инструменте: одна матрица в CRM, другая в финансах, третья при обмене файлами. Worknano собирает контроль доступа в одном месте. Вы задаёте роли (что может делать такой тип человека), назначаете их пользователям и при желании сужаете, какие записи они видят, правилами на уровне строки. Одни и те же правила согласованно действуют в CRM, проектах, HR, файлах, dashboard и каждом собственном модуле.
Роли: точка старта
Роль: переиспользуемый профиль прав: "Sales Rep", "Finance Admin", "Support Agent", "Director". Для каждой роли вы задаёте:
- Какие модули видны в боковой панели (или остаются скрытыми)
- Какие действия разрешены в модуле: чтение, создание, обновление, удаление, экспорт, общий доступ, согласование
- Какие поля видны, только для чтения или полностью скрыты
- Какие страницы и пункты меню пользователи могут открыть
Назначаете роль один раз, и каждый список, форма, доска и отчёт наследует её автоматически. Обновляете определение роли, и оно сразу действует для всех.
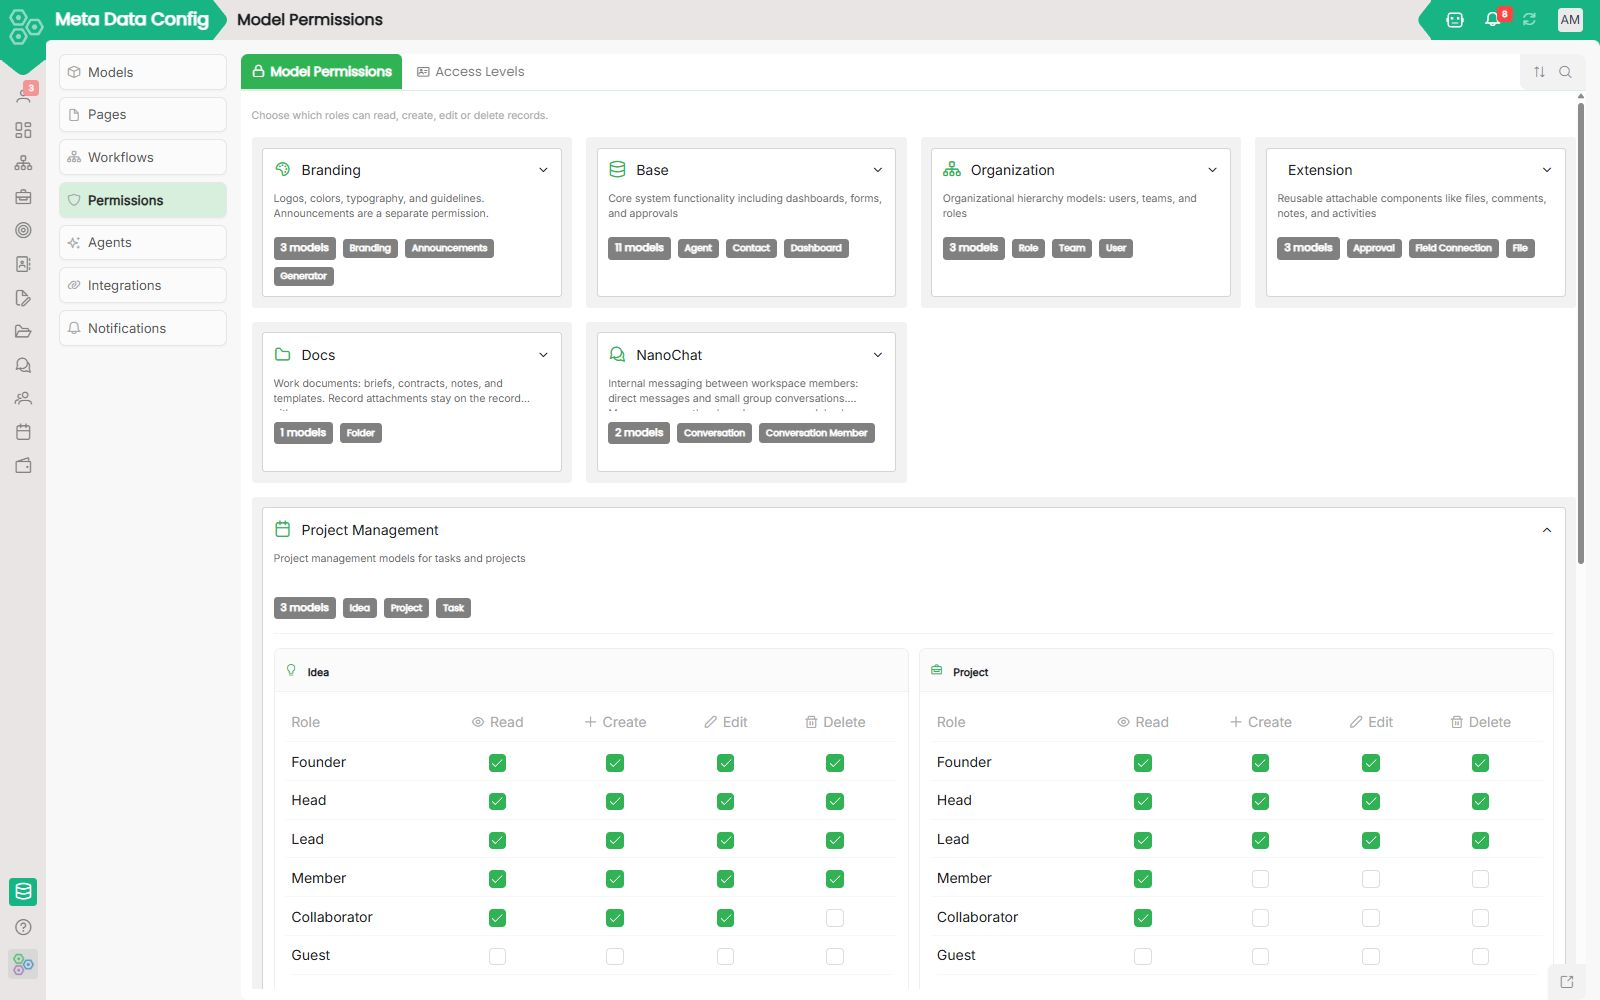
Права модели: один и тот же шаблон везде
Каждый модуль построен на модели данных. Права задаются на уровне модели, а не зашиты в экран. Сюда входят чтение, создание, обновление, удаление и согласование. Когда вы создаёте новый собственный модуль, он автоматически получает ту же полную сетку прав.
Доступ на уровне строки: одна роль, разные записи
Два человека с ролью "Sales Rep" могут видеть совершенно разные pipeline. Правила на уровне строки позволяют ограничить доступ:
- Записями, которыми владеет текущий пользователь
- Записями в их команде или подразделении
- Любым фильтром по модели данных (регион, статус, тег и так далее)
Страницы, поля и рабочие процессы
Права шире, чем доступ к модулю:
- Правила на уровне страницы скрывают целые вкладки или экраны администрирования
- Правила на уровне поля защищают чувствительные данные, например зарплату или внутренние заметки
- Действия рабочего процесса могут требовать определённых ролей или согласующих из оргсхемы
Organization связывает это вместе
Когда это связано со структурой Organization (команды, руководители, подразделения), согласования идут автоматически, а правила на уровне строки могут динамически ссылаться на "my team". Реорганизуете один раз, и права с маршрутизацией обновляются везде.
Аудит и проверка
Каждое важное действие, смена ролей, выдача прав, чувствительные обновления, экспорты, пишется в журнал: кто что сделал и когда. Администраторы могут проверять доступ, сравнивать роли и отзывать права пакетом.
[FAQ-CATEGORY:permissions]